
 読み込み中...
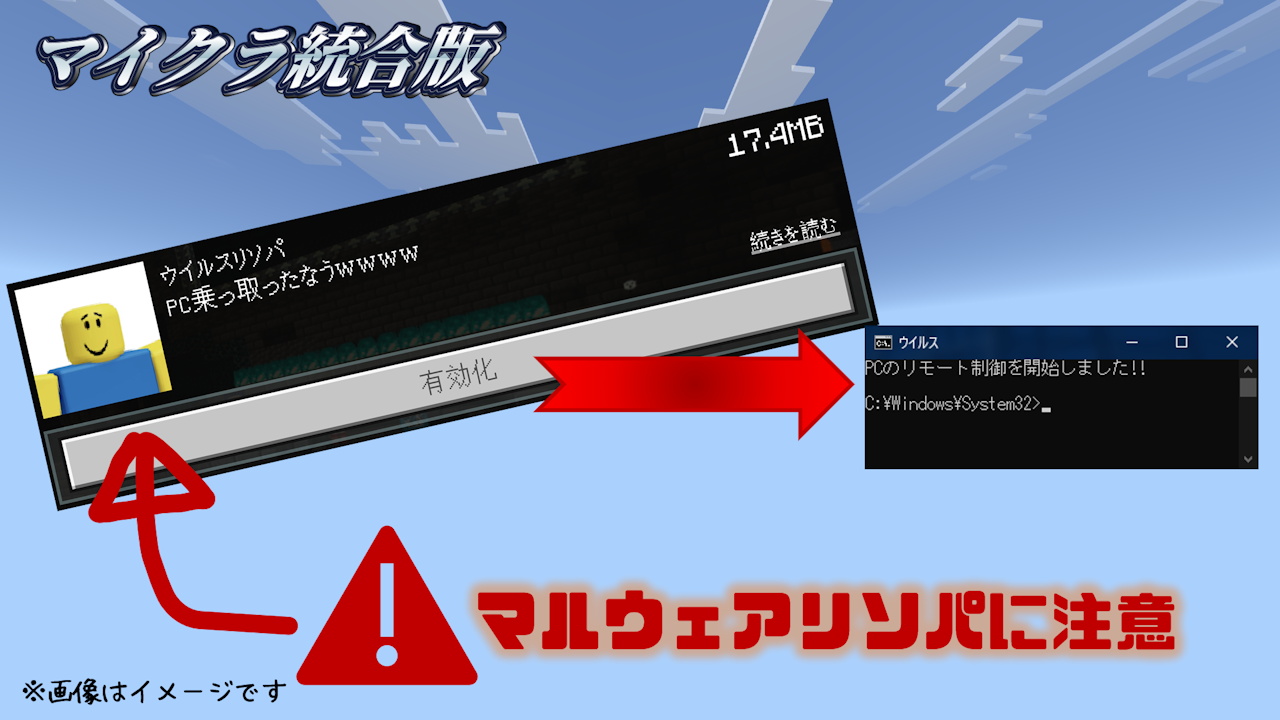
今の時代はリソパでウイルス感染!?
みなさん。リソパ、使ってますか?
テクスチャを変えたり、サウンドを変えたり、影の見た目を変えたり、UIをもっと使いやすくしたり…。
マイクラをやる上でリソパは欠かせない存在となっています。
そんなリソパに、とある「脆弱性(ぜいじゃくせい)」が発見されました。
※この情報は2026年11月17日時点の内容です!
★追記★
この脆弱性はv1.26.65で修正されました!
いますぐアプデしましょうね!!
どんな脆弱性?
リソパの中に悪意のあるコードが埋め込まれ、マルウェア感染などにつながる、いわゆる「RCE」という脆弱性です。
つまり、この脆弱性が悪用されたリソパを有効化してしまうと、ワルい人たちがあなたのPC・スマホを操れるようになってしまうんです!
そして、ブラウザなどからあなたの個人情報、クレカ情報、メアド、パスワードなどを抜き取って、悪用されたり、アカウントが乗っ取られたり、変なメールがたくさん届くようになる可能性もあります!!
どうやって対策したらいい?
それはもうアヤシイリソパを入れないに尽きます。
けど、外からの見た目じゃそんなの判断つかないと思うので、リソパの中身を覗いてしまいましょう。
ダウンロードしたmcpackの拡張子をzipに変更して、展開します。
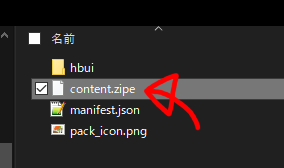
そして、リソパの中に「content.zipe」というファイルがあったらほぼ確定で黒です。
このファイルがあると、今回の脆弱性を悪用できてしまいます。すぐにリソパを消しましょう。
また、この脆弱性はサーバーやマルチに入るときにDLできるリソパでも使うことができてしまいます。これに関しては中身除くとかできないので、アヤシイサーバーやマルチには入らないようにする必要があります。
もし適用しちゃったらどうしよ?
もしcontent.zipeがあるリソパを適用してしまったら、すぐにそのリソパを消して、一応ウイルススキャンしておきましょう。
そしてタスクマネージャーを開き、アヤシイアプリが開いてないか確認しましょう。
アヤシイファイルがあれば消しましょう。
サインインしているアカウントがあればパスワードを変えたり、2要素認証を設定しておきましょう。
可能ならWindowsを再インストールすると安心です。
そして、アヤシイメールや電話に気をつけてくださいね。
おわりに
今回はマイクラ統合版のリソパの脆弱性について紹介しました。
Java版マイクラでMod導入するときはマルウェアに気をつけないと行けませんが、ついにマイクラ統合版のリソパでも気をつけないといけなくなっちゃいました。
まだこの脆弱性は広まってないようですが、広まると色々とヤバい気がします。
そして、何より公式がこの脆弱性を直してくれることを切に願います…。
コメント
yukaさん
脆弱性の情報をブログにしてネット上に広げるのは
良くないような気がします。
詳しいやり方などは書いていませんし、それだと対処法も書けなくなってしまいます。書いてあるのはそのファイルがあると悪用することができてしまう、までです。これで悪用する方法がわかってしまったら天才か何かですかね?もう少し記事を読んでからコメントすることをおすすめします。
私はこの脆弱性が発覚する前に別件でcontent.zipeに関して調べていたので耳には入っていましたが、まさかそれが任意コード実行にまで繋がるものだったとはその時思いもしませんでした。
ちなみにその別件というのは、マイクラPE 1.1.5のcontent.zipeのクラック方法ですね。そのバージョンでは、カスタムスキンパックを入れるのにcontent.zipeのクラックが必須なので。